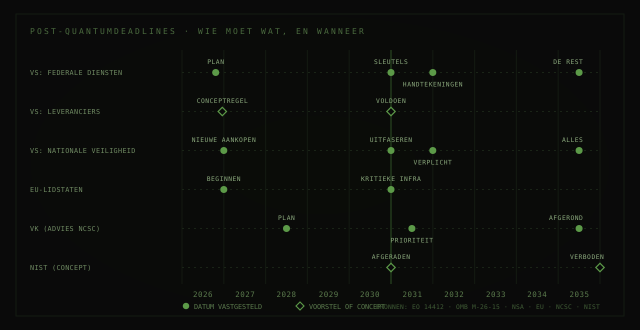
Welke post-quantumdeadline voor jou geldt, hangt af van wie je bent. Amerikaanse federale diensten moeten hun belangrijkste systemen uiterlijk 31 december 2030 overzetten op quantumveilige sleuteluitwisseling en uiterlijk 31 december 2031 op quantumveilige handtekeningen, nieuwe aankopen voor Amerikaanse nationale-veiligheidssystemen moeten vanaf 1 januari 2027 voldoen, de EU wil kritieke infrastructuur eind 2030 beschermd hebben, en Amerikaanse en Britse richtlijnen wijzen voor de rest naar 2035.
Post-quantumcryptografie (PQC) is versleuteling die bestand moet zijn tegen een toekomstige quantumcomputer. Deze pagina zet op een rij welke datums echt op papier staan, voor wie ze gelden, en welke nog een concept zijn.
Een deadline is geen voorspelling
Een deadline zegt wanneer iemand klaar moet zijn. Hij zegt niets over wanneer er een quantumcomputer bestaat die de versleuteling van vandaag kan breken. Vergelijk het met een bouwvoorschrift. Een gemeente kan sprinklers verplicht stellen vanaf een bepaald jaar, zonder te voorspellen dat het in dat jaar gaat branden.
De overheden achter deze datums zeggen dat zelf. Het begrotingsbureau van het Witte Huis schrijft: "A CRQC is not yet known to exist, but steady advancements in the quantum computing field may yield a CRQC in the coming decade." Vertaald: een CRQC bestaat voor zover bekend nog niet, maar gestage vooruitgang kan er in het komende decennium een opleveren. Een CRQC is een cryptografisch relevante quantumcomputer: een die sterk genoeg is om echte versleuteling te breken. De NSA zegt het nog korter: "NSA does not know when there will be a CRQC." Voor de schattingen van experts over wanneer dat kan gebeuren: zie onze Q-Day-countdown en de Q-Day-tijdlijn.
Amerikaanse federale diensten: eerst een plan, dan 2030 en 2031
Op 22 juni 2026 tekende de Amerikaanse president Executive Order 14412. Twee dagen later maakte het begrotingsbureau (OMB) er instructies van in memorandum M-26-15.
Stap één is papierwerk. Elke dienst moet OMB en de National Cyber Director een PQC-migratieplan sturen, "no later than 120 days" (uiterlijk 120 dagen) na het memo. Dat is 22 oktober 2026.
Stap twee is het echte werk. Twee groepen systemen gaan voor. "High value assets" zijn systemen die officieel zo zijn aangewezen. "High impact"-systemen hebben de score "hoog" op vertrouwelijkheid, integriteit of beschikbaarheid. Beide moeten uiterlijk 31 december 2030 PQC gebruiken voor sleuteluitwisseling. Sleuteluitwisseling is hoe twee computers het eens worden over een geheime sleutel. Uiterlijk 31 december 2031 moeten ze PQC gebruiken voor digitale handtekeningen. Handtekeningen bewijzen wie een bericht of een software-update heeft verstuurd. Het memo zet alle overige systemen in een laatste fase die eindigt in 2035.
Onderweg staan nog twee kleinere punten. Diensten moeten uiterlijk 2 januari 2030 TLS 1.3 ondersteunen, de moderne versie van het protocol achter het slotje in je browser. En systemen met gegevens die "expected to remain mission-sensitive in 2030" zijn, dus in 2030 nog gevoelig, horen op de prioriteitenlijst. Dat is de logica van nu oogsten, later ontcijferen: gegevens die vandaag worden gekopieerd, zijn leesbaar zodra de machine bestaat.
Dit alles geldt niet voor nationale-veiligheidssystemen. Die volgen de NSA.
Bedrijven die aan de Amerikaanse overheid leveren: 2030, regel nog niet definitief
Het decreet raakt ook leveranciers. Binnen 180 dagen, dus uiterlijk 19 december 2026, moet de Federal Acquisition Regulatory Council een voorgestelde regel publiceren. Die moet "covered contractors" verplichten om uiterlijk 31 december 2030 te voldoen aan de FIPS van NIST, "including all applicable FIPS incorporating PQC compliant algorithms" (inclusief alle FIPS met PQC-algoritmen). FIPS zijn de officiële beveiligingsstandaarden van de Amerikaanse overheid.
Let op het woord "voorgesteld". Zolang de regel niet definitief is, weet niemand precies welke leveranciers eronder vallen. Leveranciers merken het wel eerder, via inkoop. M-26-15 draagt diensten op om bij producten in de categorieën die CISA, de Amerikaanse cyberveiligheidsdienst, heeft opgesteld, eisen te stellen die "include PQC integration" (PQC moeten bevatten).
Defensie en nationale veiligheid: 1 januari 2027
Nationale-veiligheidssystemen (NSS) zijn systemen van de Amerikaanse overheid die nationale-veiligheidsinformatie beschermen. Hun regels komen van de NSA, via een set goedgekeurde algoritmen die CNSA 2.0 heet. De CNSA 2.0-FAQ van de NSA (versie 2.1, december 2024) noemt vier datums:
1 januari 2027: "all new acquisitions for NSS will be required to be CNSA 2.0 compliant unless otherwise noted", dus alle nieuwe aankopen voor deze systemen moeten aan CNSA 2.0 voldoen, tenzij anders vermeld.
31 december 2030: apparatuur en diensten die CNSA 2.0 niet aankunnen, moeten zijn uitgefaseerd.
31 december 2031: CNSA 2.0-algoritmen zijn verplicht.
2035: alle nationale-veiligheidssystemen quantumbestendig, het doel van National Security Memorandum 10.
De NSA richt zich hiermee op de eigenaren van die systemen en hun leveranciers. Ze schrijft dat ze deze eisen niet gebruikt "to dictate to any other entity outside of NSS", dus niet om anderen voor te schrijven welke algoritmen ze gebruiken. Meer achtergrond: NSA CNSA 2.0.
De EU: beginnen voor eind 2026, kritieke infrastructuur voor eind 2030
In juni 2025 publiceerden de EU-lidstaten, gesteund door de Europese Commissie, een gezamenlijke roadmap. De aankondiging van de Commissie noemt twee datums: "All Member States should start transitioning to post-quantum cryptography by the end of 2026." En: "the protection of critical infrastructures should be transitioned to PQC as soon as possible, no later than by the end of 2030." Vertaald: alle lidstaten zouden eind 2026 moeten zijn begonnen met de overstap, en kritieke infrastructuur zou zo snel mogelijk, uiterlijk eind 2030, met PQC beschermd moeten zijn.
Twee dingen vallen op. Er staat "should" (zou moeten), niet "must" (moet). En de aankondiging zegt niet welke organisaties per land als kritieke infrastructuur tellen.
Het Verenigd Koninkrijk: 2028, 2031, 2035 als advies
Het Britse National Cyber Security Centre (NCSC) zette in maart 2025 drie streefdatums neer. Het noemt ze zelf "indicative timelines": richtinggevende termijnen. Uiterlijk 2028: de inventarisatie af, dus uitzoeken waar je kwetsbare cryptografie gebruikt, en een eerste plan. Uiterlijk 2031: de migraties met de hoogste prioriteit afgerond. Uiterlijk 2035: de migratie van "all your systems, services and products" (al je systemen, diensten en producten) afgerond.
Het NCSC schrijft vooral voor grote organisaties, beheerders van vitale infrastructuur en bedrijven met maatwerk-IT.
De algoritmen zelf: 2030 en 2035 bij NIST, nog een concept
Achter de Amerikaanse datums zit een NIST-rapport, IR 8547. Daarin stelt NIST voor dat RSA, elliptische krommen en vergelijkbare algoritmen met een beveiligingssterkte van 112 bits na 2030 "deprecated" worden: afgeraden. Na 2035 worden ze allemaal, bij elke sterkte, "disallowed": verboden. Afgeraden betekent dat je ze nog mag gebruiken, maar dat het risico bij jou ligt. Verboden betekent dat ze niet meer zijn toegestaan.
IR 8547 is nog steeds het eerste publieke concept uit november 2024. De publicatielijst van NIST vermeldt het als "Draft". Toch draagt M-26-15 de diensten nu al op om hun plannen erop af te stemmen.
Alle datums in één tabel
| Datum | Wie | Wat |
|---|---|---|
| 22 okt 2026 | Amerikaanse federale diensten | PQC-migratieplan inleveren |
| 19 dec 2026 | Amerikaanse FAR Council | Voorgestelde regel voor leveranciers publiceren |
| Eind 2026 | EU-lidstaten | Beginnen met de overstap ("should") |
| 1 jan 2027 | Amerikaanse nationale-veiligheidssystemen | Nieuwe aankopen voldoen aan CNSA 2.0 |
| 2028 | Britse organisaties (advies) | Inventarisatie af, eerste plan |
| 2 jan 2030 | Amerikaanse federale diensten | TLS 1.3 ondersteunen |
| 31 dec 2030 | Amerikaanse diensten, prioritaire systemen | PQC voor sleuteluitwisseling |
| 31 dec 2030 | Amerikaanse leveranciers (voorstel) | Voldoen aan FIPS, inclusief PQC |
| 31 dec 2030 | Amerikaanse nationale-veiligheidssystemen | Apparatuur zonder CNSA 2.0 uitgefaseerd |
| Eind 2030 | Kritieke infrastructuur in de EU | Overgezet op PQC ("should") |
| Na 2030 | NIST (concept) | RSA en elliptische krommen van 112 bits afgeraden |
| 31 dec 2031 | Amerikaanse diensten, prioritaire systemen | PQC voor digitale handtekeningen |
| 31 dec 2031 | Amerikaanse nationale-veiligheidssystemen | CNSA 2.0 verplicht |
| 2031 | Britse organisaties (advies) | Migraties met hoogste prioriteit af |
| 2035 | Amerikaanse diensten, nationale veiligheid, VK | Al het overige over |
| Na 2035 | NIST (concept) | Quantumkwetsbare algoritmen verboden |
Wat dit betekent als je geen overheid bent
Geen enkele datum op deze pagina geldt voor een gewone burger. Je hoeft niets in te vullen of aan te vragen. Voor kleine bedrijven die gewone browsers, besturingssystemen en telefoons gebruiken, verwacht het NCSC dat de overstap "should happen seamlessly, as services are updated by their vendors": vanzelf, doordat leveranciers hun diensten bijwerken. Houd je software up-to-date, dan is dat deel geregeld.
Voor organisaties ligt het anders. Lever je aan de Amerikaanse overheid of aan defensie, of beheer je kritieke infrastructuur in de EU, dan bereiken deze datums je via contracten en toezichthouders. De eerste stap is overal dezelfde: zoek uit waar je RSA en cryptografie met elliptische krommen gebruikt. Onze Y2Q-migratiegids loopt de stappen door.
Wat we niet weten
Vier dingen zijn nog open. Welke leveranciers onder de definitieve Amerikaanse regel vallen. Of NIST 2030 en 2035 handhaaft als IR 8547 definitief wordt. Hoe EU-landen kritieke infrastructuur voor deze roadmap afbakenen. En de grootste: wanneer er echt een quantumcomputer bestaat die RSA kan breken. Niemand die deze deadlines heeft vastgesteld, beweert dat te weten.