Cryptocurrency
Welke bitcoinadressen lopen risico door quantumcomputers?
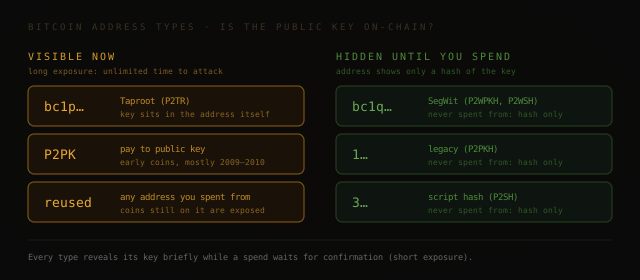
Wat een quantumcomputer nodig heeft, is je publieke sleutel. Sommige adrestypen tonen hem vanaf dag één; de andere verbergen hem achter een hash tot je uitgeeft.
Een bitcoinadres loopt risico door een toekomstige quantumcomputer als de publieke sleutel zichtbaar is op de blockchain. Dat geldt voor drie groepen: de oudste pay-to-public-key-outputs, Taproot-adressen die met bc1p beginnen, en elk adres waarvan je al eens munten hebt verstuurd. Adressen die met 1, 3 of bc1q beginnen en nooit iets hebben verstuurd, tonen alleen een hash van de sleutel, en vanuit een hash kan een quantumcomputer niet terugrekenen.
Geen enkele machine kan dit vandaag. In een benchmark van Sandia met Quantinuum en NVIDIA, gepubliceerd in september 2026, draaide de beste geteste machine programma’s op 8 foutgecorrigeerde qubits. Het zuinigste ontwerp van Google om de curve van Bitcoin te breken heeft er tot 1.200 nodig. Maar een sleutel die zichtbaar is, blijft zichtbaar tot de munten verhuizen. Het loont dus om te weten welk type je hebt.
Waarom het om de publieke sleutel draait
Bitcoin beschermt munten met handtekeningen op basis van elliptische krommen (ECDSA, en Schnorr bij Taproot). Met je privésleutel onderteken je een betaling. Met je publieke sleutel kan iedereen die handtekening controleren. Voor een gewone computer is het praktisch onmogelijk om uit de publieke sleutel de privésleutel af te leiden. Een quantumcomputer die groot genoeg is en het algoritme van Shor draait, zou dat wel kunnen.
Zie de publieke sleutel als een foto van het slot op je voordeur. Vandaag kan geen slotenmaker uit een foto een sleutel maken. Een grote quantumcomputer wel. De meeste adrestypen bewaren die foto in een dichte envelop: het adres is alleen een hash, een korte vingerafdruk van de sleutel die je niet kunt terugrekenen naar de sleutel zelf. De envelop gaat open zodra je uitgeeft, want het netwerk heeft de volledige sleutel nodig om je handtekening te controleren.
De adrestypen op een rij
| Begint met | Type | Publieke sleutel zichtbaar? |
|---|---|---|
| bc1p | Taproot (P2TR) | Ja, vanaf het moment dat er munten binnenkomen |
| geen adres | Pay to public key (P2PK), vooral munten gedolven in 2009–2010 | Ja, vanaf het moment dat er munten binnenkomen |
| bc1q | SegWit (P2WPKH, 42 tekens; P2WSH, 62 tekens) | Pas na de eerste keer uitgeven |
| 1 | Legacy (P2PKH) | Pas na de eerste keer uitgeven |
| 3 | Script-hash (P2SH), vaak multisig of verpakte SegWit | Pas na de eerste keer uitgeven |
Gebaseerd op de tabel met kwetsbaarheden in BIP-360 en het rapport van Chaincode Labs. “Pas na de eerste keer uitgeven” wordt “ja” zodra een adres munten heeft verstuurd en er nog munten op staan, of er later nieuwe binnenkomen.
Drie manieren waarop een sleutel op de blockchain belandt
Ingebouwd. Pay-to-public-key-outputs en Taproot-outputs zetten de sleutel in de output zelf. Voor Taproot legt Chaincode Labs uit dat de “tweaked” publieke sleutel op de blockchain staat, zodat een quantumcomputer de bijbehorende privésleutel kan afleiden en de munten kan uitgeven.
Hergebruik van adressen. Zodra je vanaf een adres verstuurt, staat de publieke sleutel voor altijd vast. Munten die op dat adres blijven staan, of er later naartoe gaan, liggen open. Chaincode merkt op dat beurzen en bewaarders adressen voor hun koude opslag vaak hebben hergebruikt.
Minder zichtbare lekken. Een extended public key (xpub), die veel wallets met diensten delen om adressen aan te maken, verraadt ook publieke sleutels, zoals BIP-360 aangeeft. En munten die op een afsplitsing zoals Bitcoin Cash of Bitcoin Gold zijn uitgegeven, hebben daar hun publieke sleutel getoond, ook als ze op Bitcoin nooit bewogen. Ons artikel over cold wallets laat zien hoe één ondertekend adres een hele boom van sleutels in gevaar kan brengen.
Hoeveel bitcoin ligt er open?
De meest gedetailleerde openbare schatting komt van Chaincode Labs, een onderzoeksgroep voor Bitcoin, uit mei 2025. Die schat het mogelijk kwetsbare deel op 20 tot 50% van alle bitcoin: 4 tot 10 miljoen BTC. Oude pay-to-public-key-outputs bevatten ongeveer 1,72 miljoen BTC, vooral munten uit 2009 en 2010 die nooit zijn verplaatst. Taproot is het omgekeerde: ongeveer een derde van alle onbestede outputs, maar slechts ongeveer 0,74% van de waarde, zo’n 146.700 BTC. De andere grote groep zijn munten op hergebruikte adressen.
Deze cijfers komen uit het rapport van mei 2025 en de on-chaingegevens waar het naar verwijst. De bedragen zijn sindsdien verschoven, en een nieuwere telling hebben wij niet gecontroleerd.
Lange en korte blootstelling
BIP-360 onderscheidt twee soorten aanvallen. Een aanval bij lange blootstelling richt zich op sleutels die al openbaar zijn. De aanvaller heeft alle tijd. De auteurs van BIP-360 verwachten dat dit de eerste quantumaanvallen op Bitcoin worden.
Een aanval bij korte blootstelling gebeurt terwijl je uitgeeft. Je transactie, inclusief je publieke sleutel, wacht op bevestiging. Een aanvaller zou in die tijd je privésleutel moeten berekenen en als eerste een concurrerende transactie door moeten krijgen, binnen minuten tot uren volgens Chaincode. Elk adrestype heeft dit korte moment. Hier zijn de experts het niet eens. Google schat dat een toekomstige quantumcomputer met minder dan 500.000 fysieke qubits een sleutel op de curve van Bitcoin “in a few minutes” kan breken, en het paper stelt dat de eerste snelle machines van dat type zulke aanvallen mogelijk maken op transacties die in de wachtrij staan. De auteurs van BIP-360 achten het onwaarschijnlijk dat vroege quantumcomputers zo snel zijn. Beide zijn schattingen over machines die nog niet bestaan.
Wat je nu kunt doen
Dit gaat over hoe sleutels zichtbaar worden, niet over kopen of verkopen. Vijf stappen, van eenvoudig naar technisch:
1. Kijk hoe je adres begint. Adressen die met bc1q, 1 of 3 beginnen en alleen munten hebben ontvangen, zitten in de groep met de dichte envelop.
2. Gebruik elke keer een nieuw ontvangstadres, en laat geen saldo staan op een adres waarvan je hebt verstuurd. De onderzoekers van Google noemen het niet tonen en niet hergebruiken van adressen bij hun aanbevelingen.
3. Verplaats munten die op een blootgesteld adres staan. Voor munten op een hergebruikt adres of een Taproot-adres raadt Chaincode aan ze naar een van de hash-typen te verplaatsen (P2PKH, P2SH, P2WPKH of P2WSH), bijvoorbeeld een nieuw bc1q-adres. Dat kost een gewone transactievergoeding, en het helpt alleen als je het nieuwe adres niet hergebruikt.
4. Deel je xpub alleen waar het moet. Een dienst die hem heeft, ziet al je publieke sleutels.
5. Volg BIP-360. Dat voorstel introduceert een nieuw outputtype, pay-to-Merkle-root (P2MR, adressen die met bc1z beginnen), dat werkt als Taproot maar zonder de zichtbare sleutel. De status is concept: het is niet actief en vraagt om een soft fork. Het beschermt tegen aanvallen bij lange blootstelling; volgens BIP-360 is voor volledige bescherming tegen korte blootstelling mogelijk post-quantumhandtekeningen nodig. Ons artikel over Bitcoin en de quantumdreiging gaat in op het bredere debat.
Wat we niet weten
Wanneer. Niemand weet wanneer er een quantumcomputer van deze omvang bestaat. De voorspellingen in onze Q-Day-tracker lopen van 2029 tot halverwege de jaren dertig, en de countdown op onze homepage volgt de vroegste bevestigde schatting.
Hoe snel de eerste machines zijn. Dat bepaalt of aanvallen bij korte blootstelling tegelijk met aanvallen bij lange blootstelling mogelijk worden, of veel later.
Wat er gebeurt met munten die niet kunnen bewegen. De vroege pay-to-public-key-munten blijven zichtbaar tenzij hun eigenaren ze verplaatsen. De onderzoekers van Google noemen beleidsopties voor zulke achtergelaten munten. Welke Bitcoin kiest, als het al kiest, is open.
Bronnen
- BIP-360: Pay-to-Merkle-Root (P2MR), concept
- Milton & Shikhelman, Bitcoin and Quantum Computing: Current Status and Future Directions (Chaincode Labs, mei 2025)
- Google Research, Safeguarding cryptocurrency by disclosing quantum vulnerabilities responsibly (mrt 2026)
- Google Quantum AI e.a., Securing Elliptic Curve Cryptocurrencies against Quantum Vulnerabilities (arXiv, mrt 2026)
- Proctor e.a., Benchmarking the computational power of quantum computers (arXiv, sep 2026)