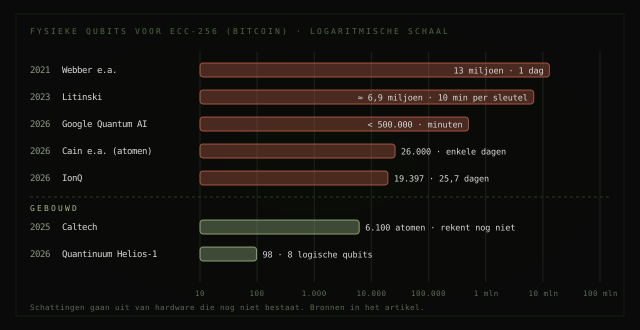
Om de elliptische kromme te kraken die Bitcoin beschermt, zijn minder dan 1.200 foutgecorrigeerde 'logische' qubits nodig, volgens een paper van Google Quantum AI en medeauteurs uit maart 2026. Op een supergeleidende machine zijn dat minder dan 500.000 fysieke qubits, en de aanval zou minuten duren.
Zo'n machine bestaat niet. De grootste foutbestendige benchmark tot nu toe draaide op 8 logische qubits. Hieronder staat elke serieuze schatting naast wat er echt gebouwd is, met een link naar elke bron.
Wat een quantumcomputer zou aanvallen
Bitcoin ondertekent betalingen met elliptische-krommecryptografie (ECC). De Bitcoin-wiki zegt het zonder omwegen: "Currently Bitcoin uses secp256k1 with the ECDSA algorithm." secp256k1 is een elliptische kromme van 256 bits. Daarom spreken de schattingen hieronder van 'ECC-256' of 'ECDLP-256': het discrete-logaritmeprobleem op een elliptische kromme van 256 bits.
Je privésleutel ondertekent een betaling. Met je publieke sleutel kan iedereen die handtekening controleren. Terugrekenen van de publieke naar de privésleutel is voor een gewone computer praktisch onmogelijk. Een grote quantumcomputer met het algoritme van Shor zou het kunnen.
Er spelen twee soorten qubits. Een fysieke qubit is één stuk hardware, zoals één atoom of een piepklein supergeleidend circuitje, en die maakt fouten. Een logische qubit is een groep fysieke qubits die samen werkt als één betrouwbare qubit, omdat de groep steeds zijn eigen fouten herstelt. Denk aan een koor dat één toon aanhoudt: losse zangers zakken weg, het koor niet. Ons artikel over RSA-2048 legt dit uitgebreider uit.
Hoe de schatting daalde, 2017 tot 2026
| Jaar | Wie, en wat ze schatten |
|---|---|
| 2017 | Roetteler, Naehrig, Svore en Lauter: hooguit 9n + 2⌈log₂ n⌉ + 10 logische qubits voor een kromme van n bits. Voor n = 256 komt dat uit op 2.330. Ze vonden ook dat elliptische krommen bij een vergelijkbaar beveiligingsniveau minder qubits vragen dan RSA (arXiv:1706.06752) |
| 2021 | Webber, Elfving, Weidt en Hensinger: 13 miljoen fysieke qubits om een Bitcoin-sleutel in één dag te kraken, ongeveer 317 miljoen om het binnen een uur te doen (arXiv:2108.12371) |
| 2023 | Litinski: elke 10 minuten één sleutel met 6.000 modules van elk 1.152 fysieke qubits, samen ongeveer 6,9 miljoen, als modules verbinding kunnen maken met modules verderop; een strikt platte chip heeft meer qubits nodig en doet 38 uur over één sleutel (arXiv:2306.08585) |
| 2026 | Google Quantum AI met medeauteurs (Babbush, Gidney, Boneh, Drake en anderen): minder dan 1.200 logische qubits en 90 miljoen Toffoli-poorten, of minder dan 1.450 logische qubits en 70 miljoen; minder dan 500.000 fysieke qubits; minuten (arXiv:2603.28846, maart 2026) |
| 2026 | Cain, Preskill, Bluvstein en anderen (Caltech, UC Berkeley, Oratomic): 26.000 atomen, "just a few days" voor de kromme P-256 (arXiv:2603.28627, maart 2026) |
| 2026 | Häner, Roetteler en anderen (IonQ): ongeveer 1.450 logische qubits, 19.397 fysieke qubits, 25,7 dagen, met 63% kans van slagen, op IonQ's eigen ontwerp met gevangen ionen (IACR ePrint 2026/1916, september 2026) |
Een Toffoli-poort is één basisstap van de berekening. Google noemt zijn resultaat "an approximately 20-fold reduction", ongeveer twintig keer minder fysieke qubits (Google Research-blog). Het paper van Cain gebruikt P-256, een andere kromme van 256 bits dan die van Bitcoin; het rekenprobleem is van dezelfde soort.
Het patroon is hetzelfde als bij RSA: minder qubits betekent meestal een tragere aanval. Googles ontwerp doet het in minuten met een half miljoen qubits. De twee ontwerpen rond 20.000 qubits doen er dagen of weken over.
Waarom snelheid telt bij Bitcoin
Bij Bitcoin is de snelheid van een aanval geen detail. Sommige publieke sleutels staan al zichtbaar op de blockchain, bijvoorbeeld bij adressen die eerder munten hebben verstuurd. Een aanvaller heeft jaren om daaraan te werken. Andere sleutels worden pas zichtbaar als de eigenaar betaalt, en lopen risico tot de betaling is bevestigd.
Het paper van Google maakt onderscheid tussen machines met een snelle en een trage klok ("fast-clock" en "slow-clock"). Het waarschuwt dat de eerste snelle machines transacties zouden kunnen aanvallen terwijl die in de openbare wachtrij staan. Een ontwerp dat 25 dagen nodig heeft, is geen gevaar voor een betaling die onderweg is, wel voor een sleutel die al jaren openbaar is. Welke adressen in welke groep vallen, staat in welke bitcoinadressen risico lopen.
Wat er vandaag bestaat
De beste meting van foutbestendig rekenen komt uit een benchmark van Sandia National Laboratories, samen met Quantinuum en NVIDIA, gepubliceerd in september 2026. Op Quantinuums Helios-1, met 98 fysieke qubits, draaide het team foutgecorrigeerde programma's op maximaal 8 logische qubits. Volgens het paper moet de rekenkracht met "5 orders of magnitude" groeien, een factor 100.000, voordat machines nuttig quantumrekenwerk halen (arXiv:2609.12146).
De grootste verzameling fysieke qubits is een rooster van 6.100 atomen, in 2025 gebouwd bij Caltech. Het team wil de qubits nog met elkaar verbinden; tot die tijd slaat het rooster informatie op, maar rekent het niet (Caltech).
Op 19 oktober 2026 meldde Quantinuum een logische foutkans van vijf per miljoen bewerkingen op Helios, ongeveer tien keer beter dan zijn eigen record van september. Het bedrijf gaf voor dit resultaat geen aantal logische qubits (persbericht Quantinuum). Betere qubits verkleinen de overhead per logische qubit, maar dit verandert het benodigde aantal niet.
De kloof is dus ongeveer 8 gemeten logische qubits tegenover ongeveer 1.200 nodig: een factor 150. Bij fysieke qubits is de kloof kleiner in de ontwerpen met atomen, maar die machines zouden dagen rekenen.
Wat we niet weten
Of de aannames over de hardware uitkomen. De schatting van Google gaat uit van één fout per duizend bewerkingen op elke fysieke qubit, op een schaal van een half miljoen qubits. Niemand heeft dat gebouwd.
Of de circuits van Google kloppen. Google publiceerde zijn circuits niet, om details van de aanval buiten handen van kwaadwillenden te houden. In plaats daarvan biedt het een zero-knowledge proof: een manier waarop anderen de aantallen kunnen controleren zonder de circuits te zien. Buitenstaanders kunnen de getallen controleren, niet de methode.
Of de schattingen verder dalen. Ze zijn tot nu toe elke ronde gedaald. Er is geen wet die zegt dat ze blijven dalen, en ook geen die zegt dat het ophoudt.
Wanneer. Geen van deze papers noemt een datum. Voorspellingen met een datum, steeds met wie ze doet, staan in onze Q-Day-tijdlijn, en de Q-Day-countdown loopt naar de vroegste daarvan.
Wat dit voor jou betekent
Munten op een adres waarvan de publieke sleutel nooit op de blockchain is verschenen, staan er het best voor: een quantumcomputer heeft niets om mee te werken tot je betaalt. Gebruik adressen niet opnieuw. De oplossing op langere termijn is een wijziging in Bitcoin zelf, naar handtekeningen die een quantumcomputer niet kan breken; ons artikel Bitcoin en de quantumdreiging gaat over dat debat. Niets op deze pagina is beleggingsadvies.