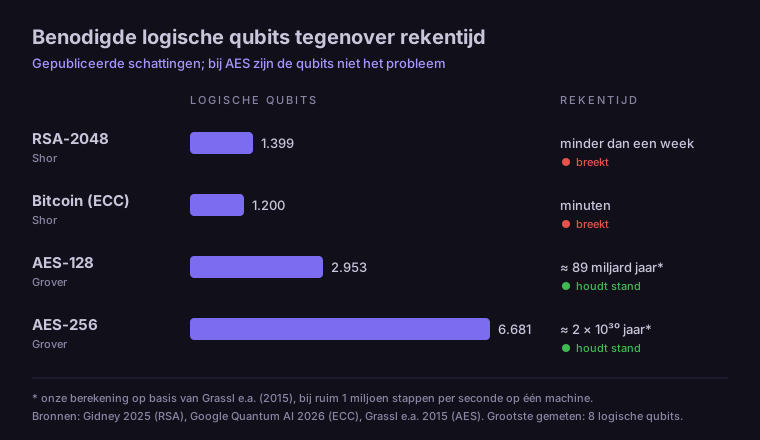
De bekendste schatting komt voor een quantumaanval op AES-256 uit op ongeveer 6.681 logische qubits. Dat getal is het probleem niet: de aanval vraagt ook zo'n 2145 stappen achter elkaar, dus AES-256 blijft veilig tegen quantumcomputers.
Hieronder: waar dat getal vandaan komt, waarom AES zo anders is dan RSA, en wat er op Q-Day wel breekt.
Wat AES is, en hoe een quantumcomputer het zou aanvallen
AES (Advanced Encryption Standard) is het slot op de meeste opgeslagen en verstuurde gegevens: je schijf, je wachtwoordkluis, het verkeer van bijna elke website. Het is symmetrisch: dezelfde geheime sleutel sluit en opent. AES-256 gebruikt een sleutel van 256 bits, dus er zijn 2256 mogelijke sleutels.
De enige bekende quantumaanval op AES is het algoritme van Grover. Lov Grover liet in 1996 zien dat een quantumcomputer één item tussen N ongesorteerde items vindt in ongeveer √N stappen, waar een gewone computer er in de orde van N nodig heeft (Grover, 1996).
Denk aan een telefoonboek met een miljoen namen in willekeurige volgorde. Je controleert er gemiddeld zo'n half miljoen. De methode van Grover heeft ongeveer duizend stappen nodig. Dat klinkt spectaculair. Maar bij een sleutel halveert de wortel alleen de lengte: 2256 sleutels worden ongeveer 2128 stappen. Dat is nog steeds een astronomisch getal.
Vergelijk dat met RSA. Het algoritme van Shor zoekt helemaal niet. Het gebruikt de wiskundige structuur van RSA om de privésleutel direct uit te rekenen. Daarom valt RSA in dagen en AES niet.
De schatting: 6.681 logische qubits
In 2015 bouwden Markus Grassl, Brandon Langenberg, Martin Roetteler en Rainer Steinwandt complete quantumschakelingen voor de aanval van Grover op AES en telden ze elk onderdeel (Grassl e.a., arXiv:1512.04965). Hun tabel 5 (qubits en diepte) en paragraaf 3.4 (Grover-rondes) geven:
| Sleutel | Logische qubits · stappen achter elkaar (diepte van de schakeling) · Grover-rondes |
|---|---|
| AES-128 | 2.953 qubits · 1,16 × 281 · π/4 × 264 |
| AES-192 | 4.449 qubits · 1,33 × 2113 · π/4 × 296 |
| AES-256 | 6.681 qubits · 1,57 × 2145 · π/4 × 2128 |
Een logische qubit is een qubit met foutcorrectie, opgebouwd uit veel fysieke qubits. Later werk vond andere afwegingen: Samuel Jaques, Michael Naehrig, Martin Roetteler en Fernando Virdia ontwierpen AES-schakelingen met minder diepte, ten koste van meer qubits (Jaques e.a., Eurocrypt 2020). Het beeld blijft hetzelfde: het aantal qubits ligt in de duizenden, het aantal stappen is onbereikbaar.
Waarom de qubits niet het moeilijke deel zijn
Voor RSA-2048 schatte Craig Gidney van Google 1.399 logische qubits en minder dan een miljoen fysieke qubits, met een rekentijd van minder dan een week (Gidney, arXiv:2505.15917). AES-256 vraagt dus maar ongeveer vijf keer zoveel logische qubits. Een machine die RSA breekt, zou qua grootte niet ver weg zijn.
Het verschil is de tijd. Onze eigen ruwe berekening: 1,57 × 2145 is ongeveer 7 × 1043 stappen. Zelfs bij een ruim miljoen stappen per seconde duurt dat ongeveer 2 × 1030 jaar. AES-128, met 1,16 × 281 stappen, zou op één machine ongeveer 89 miljard jaar duren.
Kun je het werk over veel machines verdelen? Maar een beetje. Christof Zalka bewees dat de zoekmethode van Grover niets wint boven het verdelen van de sleutels over losse machines (Zalka, 1999). Met een miljoen machines gaat het zoeken maar ongeveer duizend keer sneller. AES-128 zou dan nog steeds zo'n 89 miljoen jaar duren, op een miljoen quantumcomputers die elk duizenden logische qubits hebben.
Ter vergelijking: het grootste aantal logische qubits dat we gemeten zagen in een benchmark is 8, in een studie van Sandia met Quantinuum en NVIDIA in september 2026 (Proctor e.a., arXiv:2609.12146). Onze Q-Day-tracker houdt dat getal bij.
Wat breekt er en wat niet
| Cryptografie | Quantumaanval en wat de bronnen zeggen |
|---|---|
| RSA-2048 | Shor. Breekt: 1.399 logische qubits, minder dan een week (Gidney 2025). Zie hoeveel qubits nodig zijn om RSA-2048 te kraken |
| ECC (Bitcoin) | Shor. Breekt: hooguit 1.200 logische qubits en minder dan 500.000 fysieke qubits, in minuten (Google Quantum AI e.a., 2026). Zie hoeveel qubits nodig zijn om Bitcoin te kraken |
| AES-128 | Grover. Houdt stand: NIST telt het als post-quantum beveiligingscategorie 1 en verwacht niet van AES af te hoeven stappen (NIST IR 8547, tabel 6 en §2.1.3) |
| AES-256 | Grover. Houdt stand: NIST-categorie 5, de hoogste. De NSA eist AES-256 in haar quantumbestendige CNSA 2.0-pakket (NSA, CNSA 2.0 FAQ) |
| SHA-256 | Grover. Houdt stand: NIST zet het zoeken naar botsingen in een hashfunctie van 256 bits in categorie 2 (NIST IR 8547, tabel 1) |
De NSA zegt het zonder omwegen: symmetrische algoritmen "are considered secure, provided the key size is sufficiently large" (worden als veilig beschouwd, mits de sleutel groot genoeg is). NIST schrijft dat zijn symmetrische standaarden "significantly less vulnerable to known quantum attacks" zijn (veel minder kwetsbaar voor bekende quantumaanvallen) dan public-key-cryptografie (NIST IR 8547, paragraaf 4.1.3).
Wat we niet weten
Betere aanvallen. Het bewijs van Zalka gaat over zoeken zonder structuur. AES heeft wel structuur. We kennen geen gepubliceerde quantumaanval op volledige AES die veel beter is dan Grover. Komt die er, dan verandert dit beeld.
Goedkopere schakelingen. Schattingen voor RSA daalden van 20 miljoen fysieke qubits in 2019 (Gidney en Ekerå) naar minder dan een miljoen in 2025. Ook AES-schakelingen kunnen goedkoper worden. Maar een goedkopere schakeling haalt de 2128 Grover-rondes niet weg.
Fysieke qubits. Grassl en zijn collega's tellen alleen logische qubits. Het RSA-ontwerp van Gidney gebruikt 897.864 fysieke qubits voor 1.399 logische: gemiddeld zo'n 640 per logische qubit, inclusief overhead (onze eigen berekening). Voor AES heeft niemand een vergelijkbare volledige telling gepubliceerd die wij hebben nagekeken.
Wat dit voor jou betekent
Een bestand, schijf of back-up die met AES-256 is versleuteld, houdt stand tegen quantumcomputers. Je hoeft die niet opnieuw te versleutelen.
Het addertje zit in hoe de AES-sleutel bij de andere kant komt. Op internet wordt die sleutel meestal afgesproken met RSA of elliptische krommen. Wie het verkeer vandaag opneemt, kan die sleutel later met het algoritme van Shor uitrekenen en alles lezen: nu oogsten, later ontcijferen. De zwakke plek is dus niet AES, maar de public-key-stap eromheen. Die vervangt post-quantumcryptografie.
Wanneer zou die public-key-stap kunnen vallen? De voorspellingen lopen uiteen en bij elke staat een naam. De Q-Day-aftelling loopt naar de vroegste.