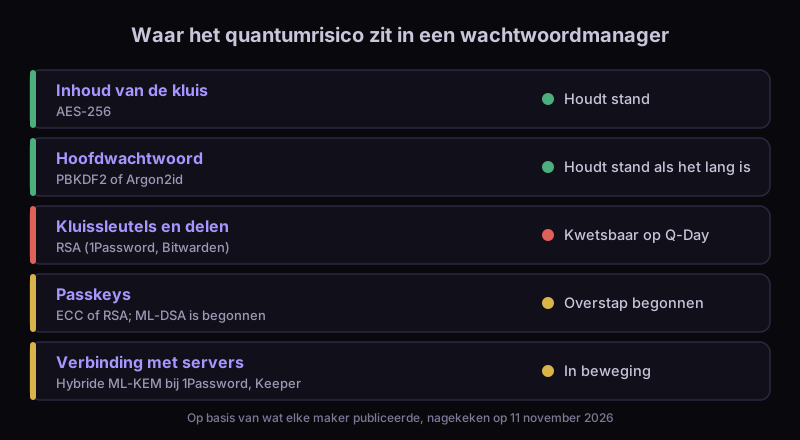
Grotendeels wel, voorlopig. De kluis zelf is op slot gezet met AES-256, en quantumcomputers zullen dat naar verwachting niet breken. De zwakke plekken zitten in de delen die publieke-sleutelcryptografie gebruiken: de sleutels die (gedeelde) kluizen openen, je passkeys en de verbinding met de servers van het bedrijf.
Hieronder: wat elk onderdeel gebruikt, wat vier bekende wachtwoordmanagers zelf hebben gepubliceerd, en wat je vandaag kunt doen.
Hoe een wachtwoordmanager je gegevens op slot zet
Een wachtwoordmanager gebruikt twee soorten versleuteling. Je items zitten achter symmetrische versleuteling: één geheime sleutel doet het slot dicht en weer open. 1Password gebruikt AES met 256-bitsleutels in GCM-modus (1Password Security Design). Bitwarden gebruikt AES-CBC met 256-bitsleutels plus een HMAC-controle (Bitwarden Help).
Die sleutels worden zelf beschermd met je hoofdwachtwoord. Bitwarden rekt dat op met PBKDF2 in 600.000 rondes, of met Argon2id als je daarvoor kiest (Bitwarden Security Whitepaper). Daardoor kost elke gok veel tijd.
Daarnaast is er publieke-sleutelcryptografie: een sleutelpaar waarbij de publieke helft op slot doet en alleen de privéhelft openmaakt. Zo kun je een kluis delen zonder dat het bedrijf ooit je gegevens ziet. 1Password gebruikt RSA-OAEP met 2048-bitsleutels, en elke kluissleutel wordt versleuteld met jouw publieke sleutel (1Password, How vault items are secured). Bitwarden gebruikt RSA-OAEP voor organisaties en noodtoegang.
Denk aan een zware kluis waarvan de sleutel in een klein kistje met een hangslot ligt. Een quantumcomputer kraakt de kluis naar verwachting niet. Het hangslot kan hij wel openpeuteren.
Wat een quantumcomputer wel en niet kan breken
Het algoritme van Shor breekt RSA en elliptische-curvecryptografie (ECC). Het berekent de privésleutel uit de publieke sleutel. Bij symmetrische versleuteling ligt dat anders. De NSA schrijft dat symmetrische algoritmen "are considered secure, provided the key size is sufficiently large" (veilig zijn als de sleutel groot genoeg is), en houdt AES-256 in zijn quantumbestendige CNSA 2.0-pakket (NSA, CNSA 2.0 FAQ).
De inhoud van je kluis houdt dus stand. Voor het hoofdwachtwoord blijft de oude regel gelden: lang en uniek gaat boven alles.
Het risico zit in de RSA-laag. Wie de versleutelde gegevens van de servers van een bedrijf kopieert, bijvoorbeeld na een datalek, kan ze vandaag niet lezen. Bewaart hij ze tot er een grote quantumcomputer bestaat, dan kan hij de privésleutel berekenen uit de opgeslagen publieke sleutel en de kluissleutels openen. Dat is nu oogsten, later ontcijferen, toegepast op je kluis. Je wachtwoord helpt hier niet: de aanvaller heeft het dan niet meer nodig.
Vier wachtwoordmanagers naast elkaar
| Manager | Wat hij heeft gepubliceerd (nagekeken op 11 november 2026) |
|---|---|
| 1Password | Kluis AES-256-GCM; kluissleutels verpakt met RSA-OAEP 2048. Hybride post-quantumverbinding (X25519MLKEM768) voor de webapp in browsers die het ondersteunen, sinds 31 maart 2026. Post-quantum passkeys (ML-DSA) sinds versie 8.12.44, 20 oktober 2026 (1Password-blog; 1Password-blog) |
| Bitwarden | Kluis AES-CBC 256 met HMAC; RSA-OAEP voor organisaties en noodtoegang. Bitwarden zegt dat het "is currently investigating post-quantum cryptography options" (de mogelijkheden nog onderzoekt) (Bitwarden Help) |
| Keeper | Hybride Kyber plus elliptische-curveversleuteling voor het verkeer tussen je apparaat en de servers van Keeper, in alle kluisapps en de infrastructuur. Keeper zegt niet of de sleutels voor delen eronder vallen (Keeper) |
| Dashlane | Een werkend post-quantummechanisme voor delen tussen de Android-app en de webextensie, nog niet uitgerold naar klanten. Geen datum genoemd; laatste update december 2023 (Dashlane-blog) |
Let op wat het post-quantumwerk dekt. 1Password en Keeper beschermen eerst de verbinding. Dat telt, maar de gegevens die over die verbinding gaan, zijn al versleuteld door de kluis. 1Password noemt zijn stap "the first phase of a broader post-quantum roadmap" (de eerste fase van een breder plan). Geen van de vier zegt dat de RSA-laag rond de kluissleutels al is vervangen.
Passkeys: nieuw, en publieke sleutel
Een passkey is een sleutelpaar. De website bewaart je publieke sleutel; je wachtwoordmanager houdt de privésleutel. De webstandaard achter passkeys, WebAuthn Level 3, laat websites zien die EdDSA-, ES256- of RS256-sleutels accepteren: elliptische curves of RSA (W3C WebAuthn Level 3). Een grote quantumcomputer kan je privésleutel berekenen uit de publieke sleutel die de website heeft.
Er is één verschil met je kluis. Een gestolen passkey helpt een aanvaller pas als zo'n computer bestaat. Oude opnames opent hij er niet mee. De schade is dat iemand als jou inlogt, niet dat hij je verleden leest.
1Password begon hiermee op 20 oktober 2026. Vanaf versie 8.12.44 maakt het passkeys met ML-DSA, het handtekeningalgoritme dat NIST in 2024 standaardiseerde, maar alleen voor websites die dat ondersteunen. Zo'n passkey aanmaken kan nog niet op iOS of via het ingebouwde automatisch invullen van macOS. 1Password zegt dat bestaande passkeys nog veilig zijn omdat zo'n quantumcomputer nog niet bestaat, en dat het met het W3C en de FIDO Alliance werkt aan een manier om ze bij te werken (1Password-blog).
Wat we niet weten
Wanneer de RSA-laag verdwijnt. 1Password en Bitwarden hebben niet gezegd wanneer kluissleutels met een post-quantumalgoritme worden verpakt.
Hoe ver de bescherming van Keeper reikt. Keeper beschrijft het verkeer tussen app en server, niet het delen tussen gebruikers.
Andere managers. Apple Wachtwoorden, Google Wachtwoordmanager, LastPass en Proton Pass hebben we voor dit artikel niet nagekeken.
Wanneer een quantumcomputer dit kan. Voorspellingen lopen uiteen, en aan elke voorspelling hangt een naam. Onze Q-Day-tijdlijn zet ze op een rij, en de Q-Day-countdown telt af naar de vroegste.
Wat dit voor jou betekent
Er is geen reden om haastig van wachtwoordmanager te wisselen. Gebruik een lang, uniek hoofdwachtwoord, zet inloggen in twee stappen aan en houd je apps en browser bijgewerkt: de post-quantumverbinding werkt alleen als beide kanten hem ondersteunen.
Het goede nieuws: de meeste wachtwoorden kun je veranderen. Een wachtwoord dat vandaag wordt gekopieerd, is op Q-Day niets waard als je het tegen die tijd hebt veranderd. Een opname van je medisch dossier verander je niet; je bankwachtwoord wel. Wees voorzichtiger met geheimen die vele jaren geldig blijven, zoals herstelcodes, privésleutels of documenten in een gedeelde kluis. Met onze rekenhulp bij de stelling van Mosca schat je in hoe lang "vele jaren" is. Voor je chatapps: lees welke berichtenapps quantumveilig zijn.