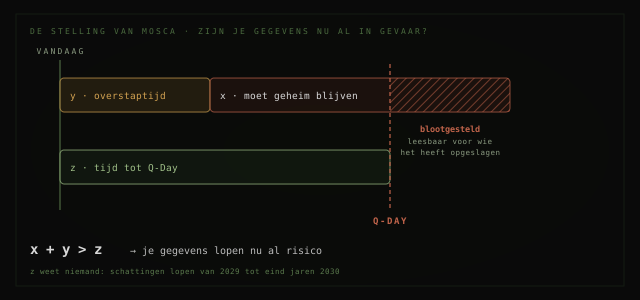
Je gegevens lopen nu al risico als ze langer geheim moeten blijven dan de tijd tot Q-Day, min de tijd die de overstap naar quantumveilige versleuteling kost. Die regel heet de stelling van Mosca, en hij past op één regel: is x + y groter dan z, dan heb je nu al een probleem.
Deze pagina legt de drie getallen uit, rekent voorbeelden door met echte bewaartermijnen, en is duidelijk over het ene getal dat niemand kent. Elk cijfer linkt naar de bron.
De drie getallen
Michele Mosca, quantumonderzoeker aan de Universiteit van Waterloo, beschreef de regel in een paper uit 2015. Hij stelt drie vragen:
x, "the security shelf-life" (de houdbaarheid): hoe lang moet de informatie geheim blijven?
y, "the migration time" (de overstaptijd): hoe lang duurt het om quantumveilige middelen in te voeren?
z, "the collapse time" (de instorttijd): hoe lang duurt het tot een quantumcomputer, of een andere methode, de publieke-sleutelcryptografie van vandaag breekt?
Zijn conclusie: "If x + y > z, we have a serious problem today" (dan hebben we vandaag al een serieus probleem). Denk aan een brief in een kluis. x is hoe lang de brief privé moet blijven. y is hoe lang de slotenmaker nodig heeft voor een nieuw slot. z is de dag waarop inbrekers gereedschap krijgen dat het oude slot opent. Doet de brief er op die dag nog toe, en heeft iemand een kopie gemaakt toen het oude slot er nog op zat, dan is die kopie te openen.
Waarom de klok al loopt
Die kopie is de kern. Een aanvaller heeft geen quantumcomputer nodig om te beginnen. Versleuteld verkeer kan vandaag worden opgeslagen en bewaard tot het te ontcijferen is. Dat heet nu oogsten, later ontcijferen. De Amerikaanse overheid noemt het risico in Executive Order 14412 (juni 2026): tegenstanders die nu Amerikaanse informatie verzamelen om die later te ontcijferen, "once large-scale quantum computers are operational" (zodra grote quantumcomputers werken).
Daarom staat y in de formule. Alles wat tijdens de overstap nog met de oude versleuteling wordt verstuurd, kan nog worden opgeslagen. Het zegt ook wat je eerst moet aanpakken. Opslaan bedreigt alleen de geheimhouding, en die hangt af van de sleuteluitwisseling: de stap waarin twee computers een geheime sleutel afspreken. Handtekeningen zijn anders: wie er na Q-Day een breekt, leest daarmee niets wat eerder is opgeslagen. De Executive Order zet sleuteluitwisseling voorop: belangrijke Amerikaanse overheidssystemen (high-value assets en high-impact systems) moeten uiterlijk 31 december 2030 post-quantum-sleuteluitwisseling gebruiken, en uiterlijk 31 december 2031 post-quantumhandtekeningen.
z: het getal dat niemand kent
Niemand weet wanneer Q-Day komt (wat Q-Day is). Dit zijn gepubliceerde schattingen, steeds met wie ze doet:
| Wie | Wanneer |
|---|---|
| Gartner | 2029: quantumcomputers "break public key cryptographic algorithms" (samenvatting, februari 2025) |
| CSA | April 2030: de aftelklok van de Cloud Security Alliance tot het breken van "present-day cybersecurity infrastructure" (2022) |
| Metaculus | November 2033: mediaan van 26 voorspellers voor het factoriseren van het RSA-2048-challengegetal (gemeten 9 oktober 2026) |
| GRI | 28–49% kans binnen 10 jaar, 51–70% binnen 15 jaar, volgens 26 experts in een enquête van het Global Risk Institute (rapport, maart 2026) |
| NSA | Geen datum: "NSA does not know when there will be a CRQC" (CNSA 2.0 FAQ) |
Mosca gaf in hetzelfde paper uit 2015 zijn eigen schatting: "a 1/7 chance of breaking RSA-2048 by 2026 and a 1/2 chance by 2031" (een kans van 1 op 7 dat RSA-2048 in 2026 gebroken is, en 1 op 2 in 2031). Het is nu 2026 en RSA-2048 is niet gebroken. Een kans van één op zeven die niet uitkwam, is geen foute voorspelling; zo werkt één op zeven.
Onze Q-Day-countdown telt af naar de vroegste van deze schattingen, en de Q-Day-tracker houdt elke schatting bij met bron. Omdat z onzeker is, is de eerlijke manier om de formule te gebruiken: reken met een korte en een lange z. Hieronder nemen we 3 jaar (2029, Gartner) en 9 jaar (rond 2035, waar de experts van GRI een kans van 28–49% geven).
y: hoe lang de overstap duurt
Het Britse NCSC geeft "indicative timelines" (richtdatums): een volledige inventarisatie en een eerste migratieplan in 2028, de belangrijkste migraties in 2031, en alle systemen over in 2035. Voor een grote organisatie die nu begint, ligt y dicht bij tien jaar. De snelste overheidsplanning die we kennen, is de Amerikaanse hierboven: ongeveer vier jaar voor sleuteluitwisseling in belangrijke overheidssystemen.
Voor kleine bedrijven die vooral standaardbrowsers, besturingssystemen en telefoons gebruiken, verwacht het NCSC dat de overstap "should happen seamlessly" (vanzelf gaat), doordat leveranciers hun diensten bijwerken. Hun y wordt bepaald door hun leveranciers. Alle datums op een rij staan in wie moet wat, en wanneer.
Voorbeelden doorgerekend
We nemen y = 4 jaar, de snelste planning hierboven. De meeste organisaties zijn trager, en dan wordt elke regel slechter.
| Gegevens | x + y, en risico als Q-Day over 3 of over 9 jaar komt? |
|---|---|
| Verkoopprognose | Ongeveer 1 jaar geheim. x + y = 5. Risico als Q-Day over 3 jaar komt; veilig als het over 9 jaar komt. |
| Productplannen | Ongeveer 5 jaar geheim. x + y = 9. Risico bij 3 jaar; precies op de grens bij 9. |
| Medisch dossier | In Nederland minimaal 20 jaar bewaard, gerekend vanaf de laatste wijziging (Rijksoverheid). x + y = 24 of meer. In beide gevallen risico. |
| Staatsgeheimen | Geheime Amerikaanse informatie wordt standaard na 10 jaar vrijgegeven, of na hooguit 25 jaar (Executive Order 13526, sec. 1.5); uitgezonderde stukken na hooguit 75 jaar (sec. 3.3). x + y = 14 tot 79. In beide gevallen risico. |
| Genetische gegevens | Je DNA verandert niet tijdens je leven, dus x is een leven lang. In beide gevallen risico. |
Het patroon is eenvoudig. Voor gegevens die langer dan tien jaar geheim moeten blijven, is x + y groter dan elke gedateerde schatting in de tabel hierboven, ook de 15-jaarshorizon van GRI. Voor kortlevende gegevens hangt het af van z, en z kent niemand.
Wat de formule je niet vertelt
Of iemand je gegevens opslaat. De Executive Order zegt dat het risico bestaat. Er zijn geen openbare cijfers over wie wat opslaat. Een aanvaller moet bovendien eerst bij het verkeer kunnen.
Wat er gebeurt met gegevens die niet over een netwerk gaan. Het risico zit in publieke-sleutelcryptografie (RSA en elliptische krommen), die de sleuteluitwisseling beschermt. Bestanden die met symmetrische versleuteling zoals AES zijn versleuteld, zijn een ander verhaal: NIST schrijft dat "AES 128 will remain secure for decades to come" (nog tientallen jaren veilig blijft) (NIST FAQ).
Of z verschuift. Schattingen kunnen beide kanten op bewegen, en overstappen duurt vaak langer dan gepland. De formule is een manier van denken, geen rekenmachine met een bekend antwoord.
Wat je kunt doen
Als particulier: houd je browser, besturingssysteem en apps bijgewerkt. Quantumveilige sleuteluitwisseling bereikt je via software-updates. Voor gegevens die tientallen jaren privé moeten blijven, zoals medische of financiële gegevens, kun je de organisatie die ze bewaart vragen hoe ze beschermd zijn.
Als organisatie: schrijf per soort gegevens op hoe lang die geheim moeten blijven. Dat is je x. Zoek daarna uit waar RSA en elliptische krommen die gegevens onderweg beschermen. Dat bepaalt je y. Begin met de sleuteluitwisseling voor de gegevens met de langste houdbaarheid. Onze praktische gids loopt de stappen door.