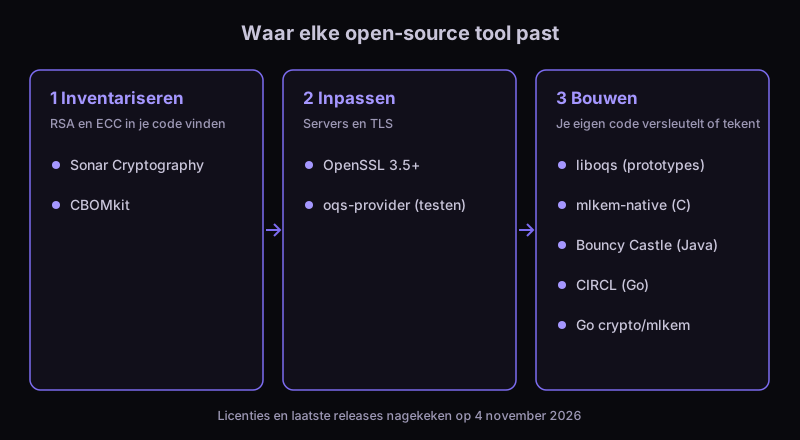
De beste open-source tool om met post-quantumcryptografie te beginnen heb je meestal al: OpenSSL 3.5 of nieuwer, met de nieuwe NIST-algoritmen erin. Daarna heb je een scanner nodig die laat zien waar je code nog RSA en elliptische krommen gebruikt, en een onderhouden bibliotheek voor je programmeertaal.
Hieronder staan negen tools in drie groepen. Per tool: wat hij doet in één zin, de licentie, de laatste release en voor wie hij is. We hebben elke regel op 4 november 2026 nagekeken op de eigen pagina van het project. Versies veranderen, dus kijk de bronlink na voordat je op een nummer vertrouwt.
Eerst drie begrippen
Post-quantumcryptografie is gewone software met wiskunde waarvan niet bekend is dat een quantumcomputer die breekt. Het vervangt RSA en cryptografie met elliptische krommen (ECC), die een grote quantumcomputer met het algoritme van Shor zou kunnen breken. ML-KEM is de NIST-standaard om samen een geheime sleutel af te spreken (FIPS 203). ML-DSA en SLH-DSA zijn de NIST-standaarden voor digitale handtekeningen. Een hybride sleuteluitwisseling combineert een klassieke methode met ML-KEM, zodat een aanvaller beide moet breken.
Zie de overstap als het vervangen van de sloten in een groot gebouw. Eerst loop je elke gang af en schrijf je elk slot op (inventarisatie). Dan kijk je welke sloten de standaardkoffer van de beheerder al dekt (OpenSSL). Pas daarna bestel je speciale sloten voor de deuren die ze nodig hebben (bibliotheken). Het hele verhaal staat in onze uitleg over post-quantumcryptografie.
Inventariseren: vind waar je nog RSA en ECC gebruikt
Je kunt niet vervangen wat je niet gevonden hebt. Een CBOM (cryptography bill of materials) is een lijst van elk algoritme, elke sleutel en elk certificaat dat je software gebruikt. Beide tools hieronder komen van het project CBOMkit en schrijven die lijst in het open formaat CycloneDX.
| Tool | Wat hij doet |
|---|---|
| Sonar Cryptography | Een plug-in voor SonarQube die cryptografie in broncode vindt en er een CBOM van maakt. Licentie: Apache-2.0. Laatste release: 1.7.0 (1 september 2026). Voor: teams die SonarQube al gebruiken. (GitHub) |
| CBOMkit | Een gereedschapskist die CBOM's maakt uit git-repository's, ze toont in een viewer en ze toetst aan een beleid. Licentie: Apache-2.0. Laatste release: 2.3.0 (9 september 2026). Voor: securityteams die een inventarisatie maken. (GitHub) |
Inventariseren is ook de eerste stap in onze Y2Q-migratiegids en in hoe je je voorbereidt op Q-Day.
Inpassen: servers en TLS
TLS is de versleuteling achter HTTPS. Op de meeste servers regelt OpenSSL die, niet je eigen applicatiecode. Daarom is OpenSSL de goedkoopste plek om te beginnen.
| Tool | Wat hij doet |
|---|---|
| OpenSSL 3.5+ | De cryptobibliotheek achter de meeste webservers. Versie 3.5.0 (8 april 2025) voegde ML-KEM, ML-DSA en SLH-DSA toe en biedt in TLS standaard de hybride sleuteluitwisseling X25519MLKEM768 aan. Licentie: Apache-2.0. Laatste release: 4.1.0 (23 oktober 2026); in de 3.5-reeks 3.5.9 (29 september 2026). Voor: serverbeheerders. (release notes) |
| oqs-provider | Koppelt liboqs aan OpenSSL 3, zodat je algoritmen kunt testen die OpenSSL zelf niet meelevert. De README zegt er in productie niet op te vertrouwen. Licentie: MIT. Laatste release: 0.12.0 (8 oktober 2026). Voor: testen en onderzoek. (GitHub) |
Je server controleren doe je met openssl version. Ons PHP-artikel laat zien wat dat betekent voor een gewone webomgeving.
Bibliotheken: als je eigen code versleutelt of tekent
Een bibliotheek heb je alleen nodig als je eigen code buiten TLS versleutelt, sleutels uitwisselt of tekent. Kies er een die voor jouw taal wordt onderhouden.
| Tool | Wat hij doet |
|---|---|
| liboqs | Een C-bibliotheek met veel post-quantumalgoritmen achter één interface, van het project Open Quantum Safe. De README zegt dat hij bedoeld is voor onderzoek en prototypes, niet voor productie of gevoelige gegevens. Licentie: MIT (enkele meegeleverde delen hebben een eigen licentie). Laatste release: 0.16.0 (9 juli 2026). Voor: prototypes en algoritmen vergelijken. (GitHub) |
| mlkem-native | Een draagbare C-implementatie van alleen ML-KEM. De makers bewijzen met formele gereedschappen dat het grootste deel van de C-code geheugenveilig is, en dat de assembly voor Arm en x86 klopt en constante tijd gebruikt (geen lekken via de rekentijd). Licentie: naar keuze Apache-2.0, ISC of MIT. Laatste release: v2.0.0 (7 augustus 2026). Voor: C-ontwikkelaars die ML-KEM nodig hebben. (GitHub) |
| Bouncy Castle | Een veelgebruikte cryptobibliotheek voor Java. ML-KEM, ML-DSA en SLH-DSA sinds versie 1.79 (31 oktober 2024). Licentie: MIT. Laatste release: 1.86 (11 september 2026). Voor: Java-ontwikkelaars. (Bouncy Castle) |
| CIRCL | De Go-bibliotheek van Cloudflare met onder meer ML-KEM en ML-DSA. Cloudflare waarschuwt dat een deel ervan experimenteel is. Licentie: BSD-3-Clause. Laatste release: v1.6.5 (5 augustus 2026). Voor: Go-ontwikkelaars die meer nodig hebben dan de standaardbibliotheek. (GitHub) |
| Go crypto/mlkem | Onderdeel van de standaardbibliotheek van Go sinds Go 1.24 (februari 2025), met ML-KEM-768 en ML-KEM-1024. Niets extra te installeren. Licentie: BSD-3-Clause. Laatste Go-release: 1.27.3 (19 oktober 2026). Voor: Go-ontwikkelaars. (release notes Go 1.24) |
Gestopt
PQClean, een verzameling nette C-implementaties die veel lijstjes nog noemen, is gestopt en alleen nog te lezen (gearchiveerd). De eigen pagina verwijst in plaats daarvan naar mlkem-native en liboqs (PQClean op GitHub).
Welke tool voor wie
Server- of IT-beheerder: kijk welke OpenSSL-versie je draait en plan de overstap naar 3.5 of nieuwer. Ontwikkelaar: gebruik wat je platform al biedt (de standaardbibliotheek van Go, Bouncy Castle op Java, mlkem-native in C) en houd liboqs voor experimenten. Securityteam: begin met een CBOM, want elke deadline vraagt eerst om een inventarisatie.
Die deadlines zijn echt. De overgangsrichtlijn van NIST noemt kwetsbare publieke-sleutelalgoritmen na 2030 verouderd en verbiedt ze na 2035 (NIST IR 8547). In post-quantumdeadlines staat wie wanneer moet handelen.
Hoe we kozen
Open source, onderhouden, met een release of commit in 2026, en gebruikt door meer mensen dan één maker. Kleine persoonlijke projecten zonder gebruikers of audits lieten we weg, ook als ze nuttig lijken. Geen project betaalde voor een plek, en er zijn geen affiliatelinks. Mist er een tool die hier hoort? Gebruik de contactlink onderaan de pagina.
Wat we niet weten
Hoe veilig elke implementatie is. mlkem-native publiceert formele bewijzen; liboqs, oqs-provider en CIRCL waarschuwen zelf tegen gebruik in productie of noemen delen experimenteel. Wij hebben geen van allen geaudit.
Hoe lang deze versies actueel blijven. Deze pagina toont de stand van 4 november 2026. Kijk altijd de bronlink na.
Wanneer Q-Day komt. Voorspellingen lopen uiteen en elk heeft een naam erbij. De countdownpagina noemt de bronnen.