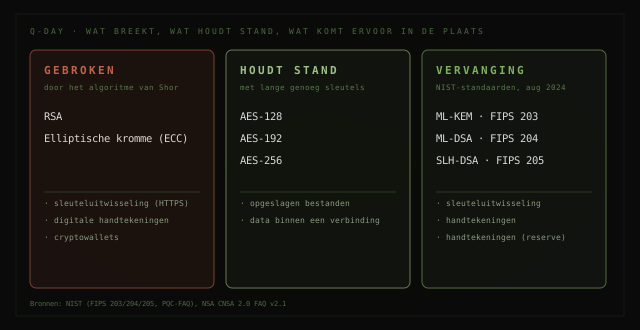
Q-Day is de dag waarop een quantumcomputer krachtig genoeg wordt om de publieke-sleutelversleuteling te breken die het grootste deel van het internet beschermt, zoals RSA en elliptische-krommecryptografie. Het is nog niet gebeurd, en niemand weet wanneer het gebeurt: gepubliceerde voorspellingen lopen van 2029 (Gartner) tot eind jaren dertig, en de NSA zegt dat ze het niet weet ("does not know").
Deze pagina legt uit wat Q-Day betekent, wat er breekt en wat niet, waarom het al vóór die dag telt, en wat je kunt doen. Elk cijfer linkt naar de bron.
Wat Q-Day betekent
De "Q" staat voor quantum. Experts noemen de machine die het zou kunnen een cryptografisch relevante quantumcomputer, afgekort CRQC. Zo'n machine bestaat vandaag niet.
De meeste beveiliging online rust op rekenproblemen die gewone computers niet in bruikbare tijd kunnen oplossen. RSA steunt bijvoorbeeld op hoe moeilijk het is om een heel groot getal te splitsen in zijn twee priemfactoren. Een quantumcomputer met het algoritme van Shor zou precies dit soort problemen kunnen oplossen. Denk aan een slot dat veilig is omdat een inbreker er een miljoen jaar over zou doen om het open te krijgen. Q-Day is de dag dat iemand gereedschap bouwt dat het in een week opent.
Wat breekt er, en wat niet
Q-Day breekt niet alle versleuteling. Het breekt één familie: publieke-sleutelcryptografie, het deel dat een veilige verbinding opzet en bewijst wie je bent.
RSA: gebroken. RSA beschermt sleuteluitwisseling en digitale handtekeningen, bijvoorbeeld op websites en bij software-updates. Het algoritme van Shor vindt de priemfactoren waar RSA op steunt.
Elliptische-krommecryptografie (ECC): gebroken. ECC doet hetzelfde werk met kortere sleutels, en het algoritme van Shor breekt ook dat. Google schrijft dat de meeste blockchains en cryptomunten hierop steunen ("most blockchain technologies and cryptocurrencies currently rely on", maart 2026). Een team van Google Quantum AI schatte dat de 256-bits elliptische kromme van cryptomunten in enkele minuten ("minutes") te breken is met minder dan een half miljoen fysieke qubits (paper uit 2026). Wat dat betekent voor je munten, staat in ons Bitcoin-artikel.
Symmetrische versleuteling zoals AES: houdt stand. Dit is de versleuteling die de gegevens zelf onleesbaar maakt zodra een verbinding staat, of een bestand op schijf. Quantumcomputers helpen hier veel minder. NIST schrijft dat AES-128 nog decennia veilig blijft ("AES 128 will remain secure for decades to come") en dat toepassingen AES met sleutels van 128, 192 of 256 bits kunnen blijven gebruiken (NIST-FAQ). De NSA noemt symmetrische algoritmen veilig als de sleutel lang genoeg is ("secure, provided the key size is sufficiently large", CNSA 2.0-FAQ).
Waarom het al vóór Q-Day telt
Een aanvaller heeft vandaag geen quantumcomputer nodig om er later van te profiteren. Versleuteld verkeer kan nu worden opgeslagen, tot het te ontsleutelen is. Dat heet nu oogsten, later ontcijferen (harvest now, decrypt later). De Amerikaanse overheid noemt dit risico in Executive Order 14412 (juni 2026): tegenstanders die nu Amerikaanse informatie verzamelen, om die te ontsleutelen zodra grote quantumcomputers werken.
Gegevens die jarenlang geheim moeten blijven, zoals medische dossiers of staatsgeheimen, lopen dus nu al risico, wat de precieze datum van Q-Day ook wordt.
Wanneer is Q-Day?
Niemand weet het. Dit zijn de belangrijkste gepubliceerde voorspellingen, steeds met wie ze doet:
2029: Gartner verwacht dat quantumcomputers algoritmen voor publieke-sleutelcryptografie kunnen breken ("break public key cryptographic algorithms"; februari 2025, alleen de openbare samenvatting is leesbaar).
April 2030: de Cloud Security Alliance zette in 2022 een aftelklok naar de dag waarop quantumcomputers de huidige digitale beveiliging kunnen breken ("present-day cybersecurity infrastructure").
November 2033: de mediaan van voorspellers op Metaculus voor het factoriseren van het RSA-2048-challengegetal (26 voorspellers, gemeten 9 oktober 2026).
Rond 2035 en 2040: in een enquête van het Global Risk Institute onder 26 experts is de kans op een quantumcomputer die RSA-2048 binnen 24 uur breekt 28–49% binnen 10 jaar en 51–70% binnen 15 jaar (rapport maart 2026).
Geen datum: de NSA schrijft dat ze niet weet wanneer er een CRQC komt ("NSA does not know when there will be a CRQC").
Onze Q-Day-countdown telt af naar de vroegste van deze gepubliceerde schattingen. De Q-Day-tracker houdt elke voorspelling bij met de bron, en we werken hem bij als er een verschuift. Deadlines van overheden, zoals 2035 voor de Amerikaanse nationale-veiligheidssystemen, zijn geen voorspellingen. Die staan in wie moet wat, en wanneer.
Hoe ver weg is het?
De meest geciteerde schatting komt van Craig Gidney van Google Quantum AI (mei 2025): RSA-2048 is te breken met minder dan een miljoen fysieke qubits in minder dan een week. De qubits van vandaag maken te veel fouten, dus moeten veel fysieke qubits samenwerken als één betrouwbare logische qubit. De machine van Gidney werkt met ongeveer 1.400 logische qubits.
Een benchmark van Sandia National Laboratories, samen met Quantinuum en NVIDIA (september 2026), draaide tot 8 logische qubits op de Helios-1 van Quantinuum. Volgens de auteurs schieten de huidige machines voor RSA-2048 ongeveer vijf ordes van grootte tekort ("insufficient by roughly five orders of magnitude"). Tegelijk wordt het doel steeds kleiner: in 2019 was de schatting nog 20 miljoen fysieke qubits. We leggen de getallen uit in hoeveel qubits er nodig zijn om RSA-2048 te kraken.
Wat we niet weten
We weten niet of de hardware in het huidige tempo blijft verbeteren, of dat een nieuw algoritme het doel opnieuw verlaagt. Voorspellingen kunnen beide kanten op schuiven. Wie je een exacte datum voor Q-Day geeft, gokt; daarom zeggen wij altijd wie een voorspelling doet.
Wat je kunt doen
De oplossing bestaat. In augustus 2024 publiceerde NIST zijn eerste drie post-quantumstandaarden: FIPS 203 (ML-KEM) voor sleuteluitwisseling, en FIPS 204 (ML-DSA) en FIPS 205 (SLH-DSA) voor digitale handtekeningen. NIST roept organisaties op zo snel mogelijk over te stappen ("begin transitioning to the new standards as soon as possible"). Meer in post-quantumcryptografie uitgelegd.
Als particulier: houd je browser, besturingssysteem en apps up-to-date. Quantumveilige versleuteling bereikt je via software-updates. Heb je cryptomunten, kijk dan hoe kwetsbaar je adrestype is.
Als organisatie: begin met een inventaris van waar je RSA en ECC gebruikt. Het Britse NCSC noemt drie mijlpalen: inventarisatie en een migratieplan in 2028, de belangrijkste overstappen in 2031, en alle systemen over in 2035. Onze praktische gids loopt de stappen langs.
Veelgestelde vragen
Is Q-Day al gebeurd? Nee. Geen quantumcomputer heeft RSA-2048 of de elliptische krommen van het internet gebroken. De grootste fouttolerante benchmark die wij kennen, draaide 8 logische qubits; RSA-2048 vraagt er ongeveer 1.400.
Breekt Q-Day alle versleuteling? Nee. Het breekt publieke-sleutelcryptografie (RSA, ECC). Symmetrische versleuteling zoals AES blijft veilig met lange genoeg sleutels.
Loopt mijn Bitcoin gevaar? Bitcoin gebruikt handtekeningen op elliptische krommen, en die breekt het algoritme van Shor. Hoe kwetsbaar een munt is, hangt af van of de publieke sleutel zichtbaar is; zie ons Bitcoin-artikel.
Wanneer moeten organisaties beginnen? Nu. NIST raadt aan zo snel mogelijk over te stappen, en het ombouwen van grote systemen kost jaren.